tempus.build
Managed-раннеры для GitHub Actions: честная карта рынка
GitHub-hosted раннеры удобны и дороги. Linux на 2 vCPU стоит $0.006 за минуту (в январе 2026 GitHub снизил ставку с $0.008), время округляется вверх до минуты. Для команды с плотным CI это заметная строка в счёте. GitHub также объявлял «платформенный сбор» $0.002 за минуту для self-hosted раннеров с марта 2026, но после волны критики отложил его на неопределённый срок: self-hosted пока бесплатен, хотя GitHub пишет (открывается в новой вкладке), что control plane стоит ему реальных денег и до сих пор дотировался ценами GitHub-hosted.
Поэтому вокруг GitHub Actions вырос целый рынок сторонних раннеров: та же строчка runs-on:, но
дешевле и быстрее. Игроков уже больше десятка, и они очень разные — от «дёшево на игровых процессорах»
до «запусти в своём облаке». Разберём, как читать этот рынок, пройдёмся по основным сервисам с
проверяемыми фактами и покажем, где на карте tempus.build.
Четыре оси, по которым различаются раннеры
Маркетинг у всех похож: «в 2 раза быстрее, вдвое дешевле». Чтобы сравнивать по делу, полезно смотреть на четыре независимые оси.
- Цена и биллинг. Ставка за минуту — и как считают: поминутно с округлением вверх (как GitHub) или посекундно. Плюс скрытые статьи: хранение кеша, egress, плата за конкурентность.
- Изоляция. В чём исполняется недоверенный код job’а: в общем с хостом контейнере или в отдельной виртуальной машине (полной или Лёгкая виртуальная машина: сильная граница VM (своё ядро, аппаратная виртуализация), но по весу и скорости старта близка к контейнеру.). Это ось безопасности — насколько трудно выйти из песочницы соседу по серверу.
- География и data residency. Где физически исполняется ваш код и хранятся артефакты: US, EU, ваше собственное облако. Для команд под GDPR или внутренними требованиями это не мелочь.
- Supply-chain. Что известно про сам раннер-образ: подписан ли он, есть ли Software Bill of Materials — машиночитаемый перечень всех компонентов и зависимостей внутри артефакта (образа): что именно внутри и каких версий. Образы tempus.build публикуют SBOM в формате CycloneDX. и Supply-chain Levels for Software Artifacts — отраслевой стандарт уровней защиты цепочки поставки; уровни описывают, насколько надёжно доказано происхождение артефакта.-provenance, сканируется ли на уязвимости. Кто собрал то, внутри чего исполняется ваш код.
Ни одна ось не «главная» — вопрос в том, какие из них значимы для вас. Дальше — где кто стоит.
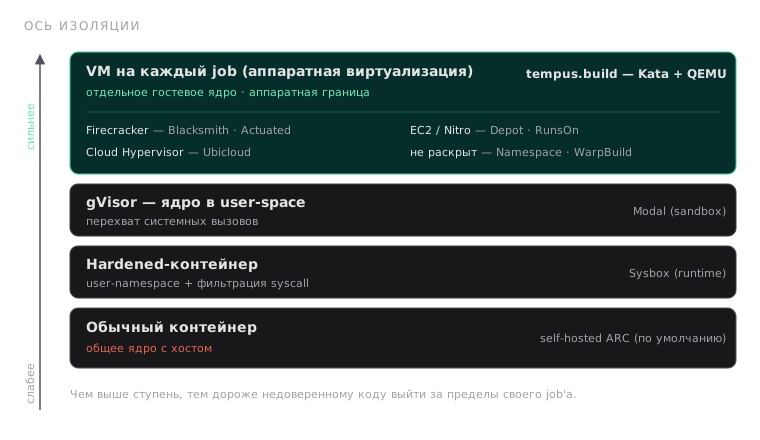
Кто есть кто
Коротко и по фактам (цены и характеристики — на октябрь 2026, по публичным страницам сервисов; заявленные ускорения помечаем как заявки — воспроизводимой методики почти ни у кого нет).
- Depot — managed-раннеры на своём AWS, отдельная EC2-VM на каждый job. Сильная сторона — кеш сборки контейнеров (нативный multi-arch). Тариф от $20 в месяц с включёнными минутами, сверх них — $0.006 за минуту на 2 vCPU; учёт посекундный, в счёт идут целые минуты за месяц. Есть Linux x64/arm, macOS, Windows, GPU. Из проверяемого по безопасности — SOC 2 Type II; Software Bill of Materials — машиночитаемый перечень всех компонентов и зависимостей внутри артефакта (образа): что именно внутри и каких версий. Образы tempus.build публикуют SBOM в формате CycloneDX./Supply-chain Levels for Software Artifacts — отраслевой стандарт уровней защиты цепочки поставки; уровни описывают, насколько надёжно доказано происхождение артефакта. есть, но только для сборок контейнеров (через BuildKit), не для раннеров вообще.
- Blacksmith — managed на bare-metal с «игровыми» (их формулировка) процессорами высокой частоты, каждый job в Лёгкая виртуальная машина: сильная граница VM (своё ядро, аппаратная виртуализация), но по весу и скорости старта близка к контейнеру. на Firecracker. Linux — от $0.004 за 2 vCPU, Windows — $0.008, есть macOS. Кеш подключается через их actions. SOC 2 Type II, дата-центры с ISO 27001. Серверы размещены у провайдеров в US и EU (страница безопасности (открывается в новой вкладке)), но выбрать регион в публичных тарифах нельзя.
- Namespace — свои серверы и свой гипервизор (какой именно — не раскрывают), micro-VM на job. NVMe-кеш с copy-on-write. От $0.002 за 2 vCPU/4 GB (предоплата), поминутно. SOC 2 Type II. Конкретные регионы не названы; data residency заявлена как настраиваемая, но условия в публичных тарифах не указаны.
- WarpBuild — managed плюс BYOC (раннеры в вашем AWS/GCP/Azure). «Эфемерные VM», но какой гипервизор — не называют. От $0.004 за 2 vCPU (arm — $0.003), Linux x64/arm, macOS, Windows. SOC 2 Type II. Инфраструктура в выбранном регионе — на enterprise-тарифе или через BYOC, то есть на вашей стороне.
- Ubicloud — открытый (AGPL) аналог AWS, раннеры на Kernel-based Virtual Machine — механизм аппаратной виртуализации в ядре Linux, поверх которого работают VMM, поднимаемые Kata. + Cloud Hypervisor. Площадки в EU — Hetzner. Premium-раннер на 2 vCPU — $0.002 за минуту, поминутно. По объявлению об изменении цен 2026 года (открывается в новой вкладке) standard x64-раннеры новым клиентам недоступны, хотя страница цен (открывается в новой вкладке) ещё предлагает standard за $0.00125 с отключением premium в настройках. Только Linux x64/arm. SOC 2 Type II. Сильная сторона — весь код открыт, можно прочитать и развернуть у себя.
- Actuated и RunsOn — другая модель: не «мы хостим за вас», а раннеры в вашей инфраструктуре. Actuated — control-plane как сервис, а Firecracker-micro-VM работают на ваших серверах; оплата за сервер, не за минуты. RunsOn ставится в ваш AWS (EC2 на job): вы платите за лицензию и за AWS по тарифам AWS, но администрируете AWS сами.
Вот те же сервисы по нашим четырём осям:
| Сервис | Модель | Изоляция | Цена | OS/арх | EU-residency | Supply-chain (на 10.2026) |
|---|---|---|---|---|---|---|
| GitHub-hosted | managed | VM на job (Azure) | 2 vCPU: $0.006/мин, округление вверх | Linux/mac/Win/arm/GPU | нет (кроме enterprise) | — |
| tempus.build | managed | аппаратная Лёгкая виртуальная машина: сильная граница VM (своё ядро, аппаратная виртуализация), но по весу и скорости старта близка к контейнеру. (Kata + QEMU) | 2 vCPU: $0.004/мин, 4 vCPU: $0.008/мин, посекундно | Linux (Ubuntu) | EU (Финляндия), исполнение | Инструмент проекта Sigstore для подписи и проверки контейнерных образов и артефактов. В keyless-режиме подпись привязана к OIDC-личности и не требует долгоживущих ключей. + Software Bill of Materials — машиночитаемый перечень всех компонентов и зависимостей внутри артефакта (образа): что именно внутри и каких версий. Образы tempus.build публикуют SBOM в формате CycloneDX. + Supply-chain Levels for Software Artifacts — отраслевой стандарт уровней защиты цепочки поставки; уровни описывают, насколько надёжно доказано происхождение артефакта. + Сканер уязвимостей: проверяет образ на известные CVE в пакетах ОС и зависимостях. В CI используется как гейт, блокирующий публикацию при исправимых HIGH/CRITICAL. |
| Depot | managed (AWS) | VM (EC2) на job | 2 vCPU: $0.006 сверх минут плана (от $20/мес), посекундный учёт | Linux/mac/Win/GPU | US (EU для сборок) | SBOM/SLSA только для контейнер-сборок |
| Blacksmith | managed (bare-metal) | micro-VM (Firecracker) | 2 vCPU: от $0.004 | Linux/mac/Win | площадки в US и EU, регион не выбрать | не публикуют |
| Namespace | managed (свои серверы) | micro-VM (VMM не назван) | 2 vCPU/4 GB: от $0.002 (предоплата), поминутно | Linux/mac/Win | настраиваемая, условия не в тарифах | не публикуют |
| WarpBuild | managed + BYOC | «VM» (VMM не назван) | 2 vCPU: от $0.004 | Linux x64/arm, mac, Win | enterprise или BYOC | не публикуют |
| Ubicloud | managed (open-source) | micro-VM (Cloud Hypervisor) | 2 vCPU: $0.002 (premium), поминутно | Linux x64/arm | EU (Hetzner) | не публикуют |
| Actuated | ваш control-plane + ваши серверы | micro-VM (Firecracker) | за сервер | Linux/GPU | ваша | не публикуют |
| RunsOn | в вашем AWS | VM (EC2) на job | лицензия + AWS | Linux/Win/GPU | ваш регион AWS | не публикуют |
Две важные оговорки к рынку. BuildJet закрылся (последние job’ы отработали 31 марта 2026) и объяснил закрытие тем, что GitHub улучшил железо и добавил larger-раннеры. Команда Cirrus Labs перешла в OpenAI (объявлено 7 апреля 2026), и Cirrus Runners новых клиентов не берут. Вывод для покупателя: у стороннего раннера стоит проверять, на чём держится его преимущество и переживёт ли оно следующее снижение цен GitHub.
Где на этой карте tempus.build
Мы не самые дешёвые — минимальные ставки Ubicloud и Namespace ниже. И «у нас micro-VM, а у них нет» — тоже неправда: Firecracker-micro-VM работают у Blacksmith и Actuated, а Ubicloud использует Cloud Hypervisor. Наша ниша — пересечение осей, которое на рынке встречается редко.
- Цена — конкурентная, биллинг прозрачный. Раннер на 2 vCPU стоит $0.004 за минуту, на 4 vCPU — $0.008. Оба на треть дешевле GitHub-hosted того же размера ($0.006 и $0.012). Списание посекундное, без округления вверх. Но главная экономия — в меньшем числе минут: Docker-образы, apt, Go, Maven/Gradle, NuGet, RubyGems и conda идут через Кеш-прокси реестра: при первом запросе загружает пакет из upstream-реестра и сохраняет у себя; последующие сборки берут его локально, не выходя в интернет.-кеш в том же дата-центровом регионе, что и раннеры; npm, pip и cargo — напрямую. Для типичного workflow оцениваем ускорение в 1,8–2,5×, на реальных тяжёлых пайплайнах видели до 5×. Это оценка, а не замер.
- Изоляция под недоверенный код. Каждый job — в аппаратно-виртуализированной Лёгкая виртуальная машина: сильная граница VM (своё ядро, аппаратная виртуализация), но по весу и скорости старта близка к контейнеру. на Kata Containers + QEMU/KVM. Это тот же класс изоляции, что Firecracker у Blacksmith и Actuated: отдельное гостевое ядро на каждый job. Разница — в модели виртуальной машины: QEMU эмулирует больше устройств и совместим с большим числом сценариев, Firecracker минималистичнее и даёт меньшую поверхность атаки. Точнее описывать разницу как «Kata/QEMU против Firecracker», а не «VM против контейнера». Подробно — в разборе изоляции Kata.
- EU по умолчанию, без доплаты. Job-ы исполняются в ЕС (Финляндия), без enterprise-тарифа; логи, артефакты и кеш Actions по-прежнему хранит GitHub. Для сравнения: у Blacksmith регион в публичных тарифах не выбрать, у Namespace условия residency в тарифах не указаны, у WarpBuild регион — на enterprise или через BYOC, Depot по раннерам US-центричен. Прямой EU-сосед по этой оси — Ubicloud.
- Supply-chain, которого нет почти ни у кого. Раннер-образы подписаны Инструмент проекта Sigstore для подписи и проверки контейнерных образов и артефактов. В keyless-режиме подпись привязана к OIDC-личности и не требует долгоживущих ключей., к ним есть Software Bill of Materials — машиночитаемый перечень всех компонентов и зависимостей внутри артефакта (образа): что именно внутри и каких версий. Образы tempus.build публикуют SBOM в формате CycloneDX. и Supply-chain Levels for Software Artifacts — отраслевой стандарт уровней защиты цепочки поставки; уровни описывают, насколько надёжно доказано происхождение артефакта.-provenance, они сканируются Сканер уязвимостей: проверяет образ на известные CVE в пакетах ОС и зависимостях. В CI используется как гейт, блокирующий публикацию при исправимых HIGH/CRITICAL. (пакеты ОС) до подписи. Среди сервисов из таблицы этого не публикует никто — подробнее в статье о supply chain раннер-образов.
tempus.build выбирают, когда важны сразу изоляция под недоверенный код + исполнение в ЕС + происхождение образа, а цена остаётся конкурентной. Если важна только минимальная цена, на карте есть варианты дешевле, и мы этого не скрываем.
Чего у нас пока нет
Карта была бы нечестной без этого раздела.
- Только Linux. Ubuntu, без macOS, Windows, ARM и GPU-раннеров. Если вашей команде нужна другая платформа, напишите нам — обсудим.
- Один регион в ЕС. Выбрать другую площадку пока нельзя.
- Только GitHub-организации. Личные аккаунты пока не поддерживаются.
- Только приватные репозитории. Публичные репозитории пока не обслуживаются.
- Сертификатов пока нет. SOC 2 и ISO у нас нет; у Depot, Blacksmith, Namespace, WarpBuild и Ubicloud формальный аудит (SOC 2 Type II) уже есть. Наш аргумент по безопасности сейчас — архитектурный (изоляция + supply-chain), а не сертификат на стене.
- Мы новые. tempus.build запущен в июле 2026 года. Это ранняя стадия, и мы её не скрываем.
Как выбирать
Простая эвристика по итогам карты:
- Нужна минимальная цена → Ubicloud, Namespace, RunsOn (в своём AWS).
- Нужны macOS, Windows или GPU → напишите нам, обсудим вашу задачу.
- Хотите раннеры в своём облаке или на своих серверах → RunsOn (AWS), Actuated (bare-metal).
- Упор на кеш сборки контейнеров → Depot; на NVMe-кеш рядом с раннерами → Namespace, tempus.build.
- Важны изоляция под недоверенный код + исполнение в ЕС + происхождение образа при конкурентной цене → tempus.build.
У команд на GitHub Actions есть выбор помимо GitHub-hosted. Мы не стремимся быть дешевле всех и делаем ставку на сочетание безопасности, географии и цены. Как это устроено — на странице «Безопасность и изоляция», а оценить стоимость по своим прогонам после установки можно в Coverage.